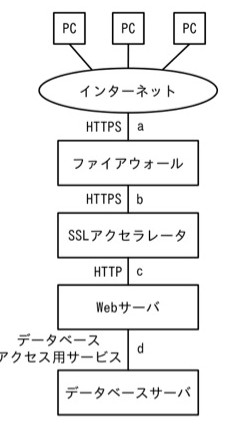
図のような構成と通信サービスのシステムにおいて,Webアプリケーションの脆弱性対策のためのWAFの設置場所として,最も適切な箇所はどこか。ここで,WAFには通信を暗号化したり,復号したりする機能はないものとする。
選択肢
- アa
- イb
- ウc
- エd
正解と解説
正解:ウ c
WAFはHTTPの中身(リクエストのパラメタなど)を検査してWebアプリケーションへの攻撃を防ぐ装置である。本問のWAFは暗号化・復号の機能をもたないため、HTTPSで暗号化されたままの区間に置いても中身を検査できない。SSLアクセラレータで復号された後、Webサーバの手前にあたる平文HTTPの区間に設置するのが適切である。
選択肢ごとの解説
この問題に出た用語
同じ分野の他の問題
- WAFの説明はどれか。2025年度 公開問題 科目A 問10
- SQLインジェクションの対策として、有効なものはどれか。2024年度 公開問題 科目A 問10
- ペネトレーションテストに該当するものはどれか。2024年度 公開問題 科目A 問9
- SQLインジェクション攻撃による被害を防ぐ方法はどれか。2018年度 春期 午前 問41
- マルウェアの動的解析に該当するものはどれか。2019年度 秋期 午前 問36
出典・参考
最終更新:2026-10-06/解説・選択肢ごとの解説は資格暗記が独自に作成しています。問題文と選択肢の出典は上記のとおりです。