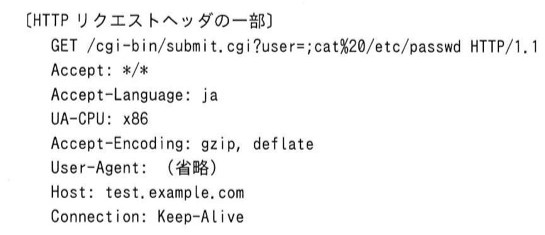
Webサーバのログを分析したところ、Webサーバへの攻撃と思われるHTTPリクエストヘッダが記録されていた。次のHTTPリクエストヘッダから推測できる、攻撃者が悪用しようとしていた可能性が高い脆弱性はどれか。ここで、HTTPリクエストヘッダ中の“%20”は空白を意味する。
選択肢
- アHTTPヘッダインジェクション (HTTP Response Splitting)
- イOSコマンドインジェクション
- ウSQLインジェクション
- エクロスサイトスクリプティング
正解と解説
正解:イ OSコマンドインジェクション
クエリ文字列にセミコロンでコマンドを区切り、パスワードファイルを表示するシェルコマンドを続けている点が手掛かりである。これはWebアプリがパラメータをシェル経由で外部コマンドに渡す実装になっている場合に、任意のOSコマンドを実行させる攻撃であり、OSコマンドインジェクションに該当する。対策は外部コマンド呼出しの回避、シェルを介さないAPIの利用、入力値の厳格な検証である。
選択肢ごとの解説
- ア改行コードを注入してレスポンスヘッダを分割する攻撃であり、コマンド区切り記号の注入とは性質が異なる。
- イ正解。区切り記号に続けてOSコマンドを注入し、サーバ上で実行させようとしている。
- ウSQL文の構文を壊す文字列(引用符やUNIONなど)が現れるはずで、今回の痕跡とは合わない。
- エスクリプトタグなどを注入してブラウザ側で実行させる攻撃であり、サーバ上でのファイル閲覧は狙えない。
この問題に出た用語
同じ分野の他の問題
- Webアプリケーションソフトウェアの脆弱性を悪用する攻撃手法のうち、入力した文字列がPHPのexec関数などに渡されるこ…2023年度 秋期 午前Ⅱ 問1
- Webサーバのログを分析したところ、Webサーバへの攻撃と思われるHTTPリクエストヘッダが記録されていた。次のHTTP…2020年度 10月試験 午前Ⅱ 問1
- Webアプリケーションの脆弱性を悪用する攻撃手法のうち,Webページ上で入力した文字列がPerlのsystem関数やPH…2018年度 秋期 午前Ⅱ 問13
- Webサーバのログを分析したところ,Webサーバへの攻撃と思われるHTTPリクエストヘッダが記録されていた。次のHTTP…2018年度 春期 午前Ⅱ 問2
- Webアプリケーションの脆弱性を悪用する攻撃手法のうち,Webページ上で入力した文字列がPerlのsystem関数やPH…2017年度 春期 午前Ⅱ 問12
出典・参考
最終更新:2026-10-06/解説・選択肢ごとの解説は資格暗記が独自に作成しています。問題文と選択肢の出典は上記のとおりです。